Üç Adımda Suistimal Risk Yönetimi
Suistimal Risk Yönetimi
Suistimal soruşturmaları sonrasında şirketlerle bir araya geldiğimizde neredeyse her zaman benzer bir soruyla karşılaşıyoruz.
Şirketler, yaşadıkları olayın ardından kendilerine şu soruyu soruyor:
"Bundan sonra aynı durumun tekrar yaşanma ihtimalini nasıl azaltabiliriz?"
Bir başka ifadeyle, hem suistimali önlemek hem de gerçekleştiğinde daha hızlı ortaya çıkarabilmek için nasıl bir yol izlenmelidir?
Bu sorunun cevabı her şirket için farklı ayrıntılar içerse de, altında toplandığı ortak başlık aynıdır: Suistimal Risk Yönetimi.
Sacayağı
Etkili bir Suistimal Risk Yönetimi programı üç temel unsur üzerine kuruludur.
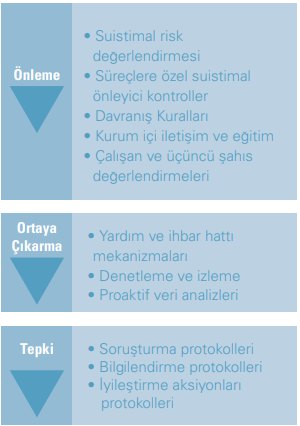
Bir sacayağının dengede durabilmesi için her ayağın sağlam olması gerektiği gibi, şirketlerin de suistimal riskini yönetebilmeleri için bu üç alanı birlikte ele almaları gerekir:
- Önleme
- Ortaya çıkarma
- Tepki verme
Her şirkete özgü bir Suistimal Risk Yönetimi programı tasarlarken ise dört temel aşama izlenir:
1. Riski Değerlendirme
Şirketin karşı karşıya olduğu suistimal risklerinin ve mevcut kontrol mekanizmalarının değerlendirilmesiyle ihtiyaçlar belirlenir.,
2. Tasarlama
Belirlenen risklere karşı suistimali önleyecek, ortaya çıkaracak ve gerektiğinde doğru tepki verilmesini sağlayacak kontroller tasarlanır.
3. Uygulama
Tasarlanan kontroller süreç sahipleriyle paylaşılır ve iş süreçlerine entegre edilir.
4. Değerlendirme
Belirli bir süre sonunda kontrollerin etkinliği gözden geçirilir ve ihtiyaç duyulan alanlarda iyileştirmeler yapılır.
Önleme
Suistimalle mücadelede en etkili yaklaşım, risk ortaya çıktıktan sonra müdahale etmek değil, ortaya çıkmasına fırsat vermemektir.
Bu nedenle ilk adım farkındalıktır.
Şirketlerin faaliyet gösterdikleri sektörleri, iş yapış biçimlerini ve süreçlerini dikkate alarak karşı karşıya oldukları suistimal risklerini değerlendirmeleri gerekir. Ardından bu risklere uygun kontrol mekanizmaları tasarlanmalı ve uygulanmalıdır.
Suistimal Risk Değerlendirmesinin Adımları
- Risk değerlendirilecek lokasyonlar, iş birimleri ve süreçler belirlenir.
- Potansiyel suistimal riskleri tanımlanır ve dokümante edilir.
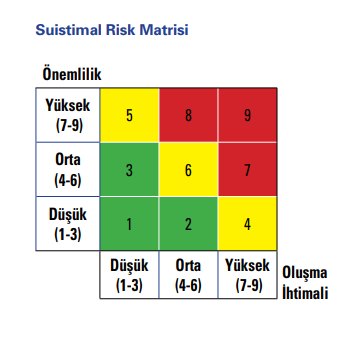
- Riskler oluşma ihtimali ve etkilerine göre değerlendirilerek risk matrisinde sınıflandırılır.
Ancak kontroller tek başına yeterli değildir.
Suistimali önlemenin en güçlü yollarından biri de kurum içinde doğru kodlanmış bir etik kültür oluşturmaktır. Bunun temelinde ise yalnızca yazılı bir politika değil, çalışanlar tarafından anlaşılan ve günlük hayatta uygulanan davranış kuralları yer alır.
Davranış kurallarının hazırlanması kadar, çalışanlara doğru aktarılması ve kurum genelinde benimsenmesi de önemlidir. Bu noktada üst yönetimin yaklaşımı belirleyici rol oynar.
Önleme aşamasının önemli adımlarından biri de çalışanlar, tedarikçiler ve iş ortakları için gerçekleştirilecek durum değerlendirme süreçleridir. Referans kontrolleri, özgeçmiş doğrulamaları ve itibar araştırmaları sayesinde şirketler maruz kalabilecekleri riskleri daha başlangıç aşamasında azaltabilirler.
Ortaya Çıkarma
Araştırmalar, suistimali ortaya çıkarmada en etkili yöntemin çoğu zaman denetimler değil, bildirim mekanizmaları olduğunu göstermektedir.
Ayrıca etkin çalışan ihbar ve yardım hatlarına sahip şirketler, suistimal olaylarını daha kısa sürede ve daha düşük zarar seviyelerinde tespit edebilmektedir.
Ancak bunun gerçekleşebilmesi için çalışanların;
- Gizliliklerinin korunacağına,
- Misillemeye maruz kalmayacaklarına,
- Bildirimlerinin ciddiyetle inceleneceğine
inanmaları gerekir.
Son yıllarda önemi giderek artan bir diğer yöntem de Sürekli Denetim ve Sürekli İzleme araçlarıdır. Bu sistemler sayesinde işlemler gerçek zamanlı veya gerçek zamana yakın şekilde analiz edilebilir ve potansiyel riskler ortaya çıktıkları anda ilgili kişilere bildirilebilir.
Bu araçların temel avantajları şunlardır:
- Operasyonlar kesintiye uğratılmadan çalışırlar.
- Örneklem yerine tüm veri seti üzerinde analiz yapılmasına imkân sağlarlar.
- Erken uyarı mekanizması görevi görürler.
- Değişen risklere uyum sağlayabilirler.
- Kontrol eksiklerinin belirlenmesine destek olurlar.
Tepki
Her suistimal önlenemeyebilir.
Bu nedenle risk yönetiminin üçüncü ayağı, ortaya çıkan bir olaya nasıl tepki verileceğinin önceden planlanmasıdır.
Özellikle ilk 48 saatte atılacak adımlar, olayın kapsamının belirlenmesi, kanıtların korunması ve soruşturmanın başarısı açısından kritik öneme sahiptir.
Bu nedenle şirketlerin önceden hazırlanmış bir Suistimal Tepki Planına sahip olmaları gerekir.
Bu plan;
- Şüpheliyle ilgili atılacak adımları,
- Kanıtların nasıl korunacağını,
- Soruşturmanın nasıl yürütüleceğini,
- Sonuçların kimlere raporlanacağını,
- İç ve dış iletişimin nasıl yönetileceğini
açık biçimde tanımlamalıdır.
Ayrıca soruşturma sonrasında uygulanacak disiplin süreçleri de şeffaf, tutarlı ve tüm çalışanlar tarafından bilinen kurallar çerçevesinde yürütülmelidir.
Sonuç
Suistimal Risk Yönetimi için tek bir standart reçete yoktur.
Ancak etkili sistemlerin ortak özelliği vardır: Riskleri önlemeye, ortaya çıkarmaya ve doğru şekilde yönetmeye yönelik bütüncül bir yaklaşım benimsemek.
Her şirket kendi faaliyet alanına, kurumsal kültürüne ve maruz kaldığı risklere uygun bir yapı oluşturmalıdır. Bunun yanında sistemlerin yaşayan bir mekanizma olarak tasarlanması, değişen piyasa koşullarına, teknolojik gelişmelere ve yeni düzenlemelere uyum sağlayabilmesi gerekir.
Çünkü suistimal riskini azaltmanın yolu yalnızca güçlü kontrollerden değil, aynı zamanda riskleri zamanında görebilen, konuşabilen ve gerektiğinde harekete geçebilen bir kurum kültüründen geçmektedir.
* Haziran 2013’de KPMG Gündem dergisinde yayınlanan yazının yeniden düzenlenmiş halidir.
İlgili hizmet: Suistimal Risk Yönetimi