İş Yapma Şekilleri Değişirken Şirketimizi Koruyacak İç Kontrol Sistemleri Kurabilmek
İç Kontrol Sistemleri
20 Ekim 2026
Geçtiğimiz günlerde sevgili Canan Duman’ın şöyle başlayan bir yazısını okudum: “Herkes fırtınanın geçmesini bekliyor ama fırtına geçmeyecek. Çünkü bu bir fırtına değil; küresel bir iklim değişikliği.” Kendisi şirketlerin “karar borcu” konusunda keyifli bir makale yazmıştı. Ancak yazı beni bambaşka yerlere götürdü.
İlk düşündüğüm şu oldu: İş dünyası böyle bir iklim değişikliğinin içinden geçerken, değişen yeni iklime ayak uydurmak için firmalar bazı iş yapış şekillerini değiştirmek, bazı koruma kalkanlarını ise güçlendirmek zorunda. Çünkü özellikle finansal durgunlukla gelen böyle değişim, dönüşüm dönemlerinde çalışanların kötü niyetle şirket varlıklarını suistimal etmesi ya da güvensizlik hissi nedeniyle hatalarını artırması ihtimali artmaya başlar. Bu nedenle de şirketlerin en önemli koruma kalkanları olan “İÇ KONTROL SİSTEMLERİ”ni güçlendirmesi hepten önem kazanır.
Haydi gelin, İç Kontrol Sistemleri konusuna iki boyuttan bakalım: öncelikle bu yazıda, bu sistemi kurmanın temel inceliklerini konuşalım... Sonra başka bir yazıda da da mevcut olanın güçlendirilmesini ve yıpranmasının önlenmesini…
İç Kontrol Sistemlerinin Kurulması
Öncelikle şunu kabul edelim: her ne kadar iç kontrollerin oluşturulup uygulanması süreç sahiplerinin sorumluluğu ise de, etkin, tutarlı ve yaşayan bir iç kontrol sistemi oluşturulduğundan emin olmak, şirketlerin Yönetim Kurulları’nın sorumluluğudur. Elbette gözden geçirilmesi ve eksikliklerin belirlenmesi İç Denetim Bölümleri’ne, yönetilmesi İcra Kurulu’na ya da operasyonun en üst düzey yetkilisine devredilebilir, ancak ana sorumluluk sahibi hiç değişmez.
Peki bir iç kontrolün etkin olmasını nasıl sağlarız?
1. Öncelikle sürecin detaylı anlaşılması, sürecin akışının çizilmesi ve hangi noktalarda kontrolün gerekli olduğunun ortaya konması önemli.
Bu aşamanın hemen arkasından sürecin içindeki riskli alanlar (oluşma sıklığı ve gerçekleşme ihtimalini de göz önüne alarak) ve bu alanlarda (şirketin risk iştahına uygun şekilde) neyi engellemenin ya da kontrol etmenin gerekli olduğunun belirlenmesi daha da önemli.
Kontrolün amacının bu şekilde belirlenmemesi, konan kontrolün etkin olmamasına ya da hedeflenenin tam aksi; verimsizliğe yol açmasına sebep olabilir.
2. Kontrolü tasarlarken, ana hatlarını çizmek ön şart:
a. Kontrolü kim yapacak: kontrolü yapan olarak birden fazla kişi ya da bir bölümü tanımlamak yerine bir pozisyon tanımlanmalı. Örneğin kontrolün sahibi İnsan Kaynakları Bölümü olamaz; ama İşe Alım Yöneticisi olabilir.
b. Tam olarak neyin kontrol edilmesi gerekiyor?
c. Ne zaman: Kontrol sürecin hangi adımında, ne sıklıkla uygulanmalı?
d. Nasıl: Kontrol sistemsel mi, manuel mi, bir kontrol listesiyle mi yapılacak? Önleyici mi, ortaya çıkarıcı mı olacak? Nasıl aşamalardan geçecek? Çıktısı ne olacak?
3. Kontrolü yapacak kişinin üstündeki, kontrolü raporlayacağı pozisyon belirlenmeli ve bu pozisyonun, kontrolün düzenli olarak yapıldığından emin olma sorumluluğu bulunmalıdır.
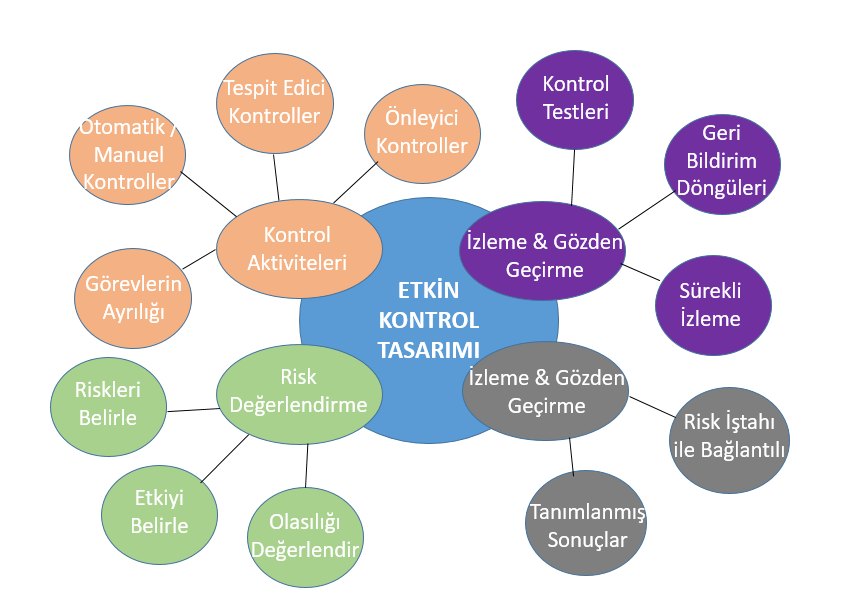
ŞEKİL: Etkin Kontrol Tasarımı’nın Öğeleri (Know Your Risk (KYR) Consulting,Training & Advisory Solutions paylaşımından)
4. Kontrolü yapacak kişinin bu kontrolü gerçekleştirebilecek önce doğru yetkinliğe, sonra da gerekli yetki ve araçlara sahip olduğundan emin olunmalıdır.
5. En iyi tasarlanmış kontrol bile güvenilmez veriyle çöker. Bu nedenle kullanılan veriden emin olunana dek, her kontrol öncesi verinin tamlığı, doğruluğu ve yeterliliği gerekli parametreler de gözden geçirilerek kontrol edilmelidir.
İlgili kontrol, veriden emin olduktan sonra da periyodik olarak devam etmelidir.
6. Kontrolün ek bir iş, hatta angarya olarak görülmesini engellemek için mümkün olduğunca otomatik ve sürece gömülü hale getirilmesi gerekir. Böylece kontrol, günlük iş akışına doğal olarak uyumlu hale gelecektir.
7. Kontrolün yapıldığına dair bir kanıt bulunması sağlanmalıdır. Bu bir imza, bir sistem onayı, bir rapor, bir ekran görüntüsü olabilir. Ancak önemli olan kısmı; kontrolün “kim, neyi, ne zaman, nasıl yaptı” sorularının cevaplarının her an yeniden görülebilir ve ilk hali değiştirilemez ya da değişimleri kayıt altına alınan bir kanıtı olmalıdır.
8. Kontrolün tasarımı netleştikten ve sürecin içine yerleştirildikten sonra kontrol, ilgili prosedürlere, politika ya da talimatlara da eklenmelidir. Bu, kontrolün kişilerden bağımsız ve tutarlı olmasını sağlayacaktır.
9. Özellikle karmaşık ve çok aşamalı bir kontrolden bahsediyorsak, nasıl yapılacağını anlatan basit bir kılavuz oluşturulmalıdır. Sistemler ya da iş yapış şekilleri değiştikçe, hem bu kılavuzun, hem de kontrolün içinde olduğu politika ve prosedürlerin içeriği güncellenmelidir.
Buraya kadar anlattıklarımız, en temel özellikleriyle etkin ve yeterli bir İç Kontrol Sistemi kurulmasının alfabesi… Bu sistemi kurduktan sonra şirket yönetimlerinin üzerinde durması gereken en önemli mesele; iç kontrollerin yaşayan, değişikliklere uyum sağlayan ve denetimlerle incelenip etkinlikleri, yeterlilikleri ve verimlilikleri değerlendirilebilir halde olmasını sağlamaktır.
Elbette kurulan her sistem gibi, zaman içinde iç kontrol sistemini zayıflatan bazı unsurlar ve onları iyileştirme yöntemleri de var. Bunları da bir sonraki yazıda değerlendirelim..
İlgili hizmet: İç Kontrol Sistemleri